Search for in Google by Dino

Google Custom Search

viernes, 11 de octubre de 2013

Equipos de Respuesta a Incidentes CSIRT / CERT By Dino

Hola a todos,

Creo que es un tema que cada día va tomando mas relevancia en nuestra Latinoamerica y se valora como un proceso estratégico en el Tratamiento y Gestión de la Información (Incidencias / Seguridad). Razón que me atañe a compartirles el día de hoy otro material que utilizo en mis clases de Informática Forense y Seguridad (Informática / Información), no se trata de un Manual para crear e Implementar un Equipo de Respuesta a Incidentes, mas si de la Información que necesitas para hacer tu inmersión en este fascinante Mundo de los CSIRT / CERT.

Sin mas preámbulo te lo comparto, y si te gusta solo deja un comentario, si es interés para tu Organización no dudes en contactarnos:


Bytes


Dino

jueves, 10 de octubre de 2013

Cybercrimen By Dino

Hola amig@s,

http://fernandoenriquezm18.blogspot.com/2012/06/cybercrimen-en-el-peru-y-la-tecnica.html

Bueno les cuento,

Que buscando un material en el Baúl de Mis Recuerdos, de mis actividades Ludicas (Académicos/Investigación) referente a computación forense con la finalidad  preparar un programa académico encaminado a un curso que pretendo dictar. Me encontré estos Slides que hacen parte del contenido temático de la cátedra de Computación forense que imparto en algunas Universidades, no es nada del otro mundo solo una ligera introducion del Cybercrimen. 

Y como observaran acostumbro a compartir en ocasiones en el Blog, y esta es una de ellas, así que si te gusta, te sirve solo hazme lo saber y deja tu comentario.


Bytes


martes, 1 de octubre de 2013

Viviendo al máximo la seguridad informática (Entrevista a Cesar Cerrudo) COSEIN RADIO

Hola amig@s,


De antemano mil disculpas por la inactividad del Blog, debido al ajetreo de mi Agenda Académico-Laboral la cual no me ha permitido escribir en el como quisiera, para el dia de hoy encontré entre mi baúl de actividades en Internet la entrevista que realizamos con mi buen amigo Antonio Galvez en su comunidad de Seguridad Informatica  COSEIN RADIO al excelente Profesional de la  (IN)Seguridad Informática :


Sin mas preambulo aqui la tienes:


Para mi fue un placer tener la oportunidad de compartir este espacio con Cesar Cerrudo  de lo cual me atrevería afirmar que es una gran persona y como lo ha demostrado un gran profesional  de la Seguridad contribuyendo a hacer de este mundo de la información que sea mas seguro y mejor. 

Como diría el Maestro  Francis Bacon:

"El conocimiento es poder." 
"El hombre no es sino lo que sabe."
"La soberanía del hombre está oculta en la dimensión de sus conocimientos."


Si te gusto solo:


Bytes


Dino


PD: Mis agradecimientos a COSEINGROUP  y a mi gran amigo  Antonio Galvez por la invitación a participar de su Espacio Radial.

lunes, 23 de septiembre de 2013

Ley Estatutaria 1581 de 2012 By Dino

Cordial saludo a todos los lectores del Blog,


Deseo compartir el día de hoy una charla que venimos presentando como un valor agregado a las Organizaciones, concernientes a la Ley Estatutaria 1581 de 2012 desde su reglamentación en Octubre 17 de 2012.


Mediante la cual se dictan  disposiciones generales para la protección de datos personales, en ella se regula el derecho fundamental de hábeas data y se señala la importancia en el tratamiento del mismo tal como lo corrobora la  Sentencia de la Corte Constitucional C – 748 de 2011 donde se estableció el control de constitucionalidad de la Ley en mención. 

La nueva ley busca proteger los datos personales registrados en cualquier base de datos que permite realizar operaciones, tales como la recolección, almacenamiento, uso, circulación o supresión (en adelante Tratamiento) por parte de entidades de naturaleza pública y privada.

En la siguiente presentación, establecemos la visión del lado del Ingeniero, no solo Jurídico, puesto que la Ley nos dice que debemos hacer, mas no como hacerlo, de esta forma brindamos un Plan de Acción para la aplicabilidad de la Ley alineado a las buenas practicas que garanticen la seguridad, calidad y cumplimiento de la Legislación Colombiana.


Recuerda que su aplicabilidad e implementacion requiere de una mezcla de componentes:


Si estas interesado, no dudes en contactarnos:


Bytes,


Dino


PD: Especial agradecimiento al Ing. Sigifredo Hernandez por los Slide.

.

sábado, 3 de agosto de 2013

Privacidad de Datos, Hacking, Espionaje AMANECIENDO - TELE PACIFICO

Saludos,


Deseo compartir con todos mis lectores, la participacion que tuvimos como:


 "Privacidad de Datos, Hacking, Espionaje"

Del programa televisivo:
AMANECIENDO - TELE PACIFICO.

20130724 0137 CH11 CH 11 from Jhon Jairo Hernandez - Dino on Vimeo.

La "guerra contra el terrorismo" ha llevado a Estados Unidos a lanzar una operación de monitoreo a gran escala de las comunicaciones telefónicas y de internet de millones de ciudadanos dentro del país con el objetivo de adelantarse a posibles ataques orquestados por Al Qaida.

El miedo a sufrir atentados en su territorio después de los ataques del 11 de septiembre de 2001, junto con el poder de la tecnología digital, dio pie a crear este programa de espionaje sin precedentes y pinchar líneas de teléfono.

La NSA, un amplio servicio creado durante la Guerra Fría especializada en escuchas telefónicas, criptoanálisis y guerra cibernética, está gestionando la operación.

Los datos recabados por el programa, de acuerdo con información revelada el jueves por el diario británico The Guardian, incluyen los números telefónicos de ambas partes de la comunicación, la localización y duración de la llamada, así como la hora e identificación.

Con su sofisticado software y sus matemáticos, la NSA usa algoritmos para encontrar las rutas en los millones de metadatas para poder rastrear nuevas rutas e intentar lograr los contactos o conspiraciones de presuntos ataques.

Las autoridades estadounidenses defienden esta megaoperación por ser un método vital que permite destapar tramas y aseguran que la misma no se entromete en el contenido de las conversaciones de los ciudadanos.

El director de la NSA, James Clapper, señaló que la divulgación por parte de la prensa de los detalles de los mecanismos usados por las agencias estadounidenses ponen en grave riesgo la seguridad nacional.

Clapper señaló que el informe de prensa "omite información clave sobre la forma como era utilizado el programa para prevenir ataques terroristas y las numerosas salvaguardas para proteger la privacidad y las libertades civiles".

Grupos de defensa de los derechos humanos denunciaron que el programa invade totalmente la privacidad de los ciudadanos y han amenazado con llevar el caso ante la justicia. Aunque analistas de inteligencia han comparado el rastreo de datos con la recopilación de información que aparece en sobres, los detractores de esta operación consideran que el sistema creado por la NSA permite construir el perfil de un individuo altamente preciso.

Investigadores del Instituto Tecnológico de Massachusetts (MIT, por su sigla en inglés) y la Universidad Católica de Louvain (Bélgica) determinaron en un estudio reciente que podían identificar fácilmente a ciudadanos con unos pocos detalles de una larga lista de información telefónica.

Tras examinar durante 15 meses a 1,5 millones de usuarios de teléfonos móviles, los investigadores fueron capaces de identificar al 95% de estos basándose únicamente en cuatro variantes de la llamada.

En otras palabras, se puede identificar a personas, incluso hábitos, juntando información supuestamente anónima, aseguran los expertos. La NSA, en colaboración con otras agencias gubernamentales, también rastreó en Estados Unidos transferencias bancarias, compras con tarjetas de crédito y búsquedas en internet.

Por ley, la NSA está obligada a no espiar en Estados Unidos, pero la lucha contra Al Qaida ha llevado a la agencia a operar dentro del territorio. Activistas reclaman que el gobierno debe controlar a su agencia y la actividad de ésta, y acusan al presidente Barack Obama de fracasar en su promesa de proteger los derechos constitucionales.

"Es tiempo de que comience el debate nacional sobre nuestros derechos en la era digital. Es tiempo de poner fin al programa de monitoreo inconstitucional de la NSA", dijo la Fundación Frontera Electrónica, que tiene una demanda contra el gobierno en los tribunales.

Aparte de la polémica desatada, no está claro si el programa ha permitido a la NSA desactivar ataques organizados por Al Qaida, tal y como señalan las autoridades.


Bytes


Dino.

Fuente: .Amaneciendo-Telepacifico

viernes, 3 de mayo de 2013

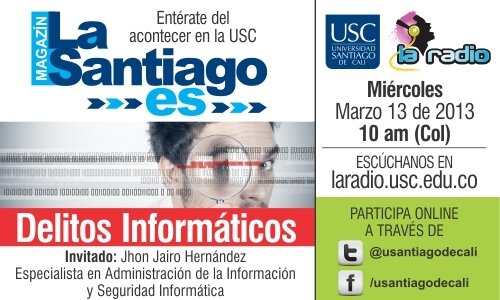
Entrevista DELITOS INFORMATICOS en Magazin LaSantiagoEs - USACA


Hola Amig@s,


Quiero compartir con Uds. el día de hoy, la Entrevista realizada por Bernelly y Maria Fernanda del Magazin LaSantiagoES de la Universidad Santiago de Cali USACA en el tema principal en Delitos Infomaticos a Jhon Jairo Hernandez ( Dino - Dinosaurio) osease YOp  :P


Escuchanos:


Si te gusto solo deja tu comentario, Si deseas más información nos puedes encontrar en el búnker de:


http://www.swatsecurityit.com/

Un especial agradecimiento a Maria Fernanda y Bernelly por la invitación a: 


Bytes


Dino.

domingo, 21 de abril de 2013

CONVERSATORIO LEY ESTATUTARIA 1581 DE 2012 EN CIBERRADIO - UNIVALLE ESTEREO

Hola amig@s,


Hoy quiero compartir con todos ustedes la entrevista que amablemente nos realizo:

Jairo Millán Grajales  "Director General de Ciberradio “El universo informático de la Radio Colombiana”

Por Univalle Stéreo 105.3 FM Sábados 9 am (http://emisora.univalle.edu.co)


LLEGANDO A UNIVALLE ESTERO :D


Escuchanos:


Esto merecia unas buenas photos :P


NO PODIA FALTAR UN BUEN CAPUCHINO EN JUAN VALDEZ...............


Y EN REUNION CON SWAT :D


CORTESIA DE PLUMA BLANCA C4M4L30N


COMO NOS VISTE AH!!!!!  Jejejejejejeje

Solo deja tu comentario que pronto estaremos publicando mas material sobre la Ley 1581 DE PROTECCION DE DATOS PERSONALES de Charlas de Evangelizacion que estamos brindando sobre el QUE, COMO y POR QUE de la ley. 

 "LEY ESTATUTARIA 1581 DE 2012"


 "SI ESTAS INTERESADO SOLO CONTACTANOS" 


Happy Hacking,


Bytes


Dino.

domingo, 14 de abril de 2013

No le mientas a un Informatico Forense, Te puede costar muy caro!!!

Cordial saludo,


Hoy quiero compartirles un caso que sucedió hace unos años, atendiendo un caso de respuesta a incidente, catalogado mas como un Incidente de Tecnología pero debía descartarse como Incidente de Seguridad y establecer una rápida recuperación de la plataforma como objetivo principal.

Para tal Misión fuimos contactado para esta titánica labor que nos traería grandes sorpresas. 


Y   "A borrico desconocido, no le toques la oreja."
sep
30

La cosa no pinta bien…


 La cosa no pinta bien…


Pero entremos en materia (se enmascaran datos de confidencialidad y reserva del sumario):

A partes en el informe de los procedimientos establecidos:

  • Una vez reportado el incidente se registro y se procedió a levantar un Diagnostico por teléfono, con la finalidad de determinar el estado actual de la maquina. Se solicito al Ingeniero "Responsable_Admin_del Sistema", estableciera que procedimientos y acciones había realizado. 
  • Se desplazo nuestro equipo de respuesta para realizar el servicio On Site e (en Sitio ), quienes a su vez realizaron los procedimientos necesarios y se aplican los recursos y herramientas disponibles para entregar un Diagnostico inicial sobre el estado actual de la situación y las posibles soluciones. Se concluye:
"El equipo (Servidor de Aplicaciones) presenta problemas de perdida de la información, debido a que se realizaron los procedimientos de mantenimiento del sistema operativo por parte de personal de "EMPRESA PRESTADORA DEL SERVICIO" en la ciudad de Bogotá, El Ingeniero "Responsable_Administrador_del Sistema" especificó que genero una copia de seguridad de acuerdo a los protocolos establecidos por la compañía, que dicha copia de seguridad identificada con la extensión ".tar" ubicada en el directorio de trabajo "Uno85C" no estaba presente.  
Que esta copia fue borrada y/o sustituida por un archivo viejo de la semana pasada días 3, 4, 5, 6, 7 de Mayo, Una vez identificado el problema realizo procedimientos de búsqueda y restauración de la información con herramientas propias del S.O. pero no fue posible la restauración de dicha información, procediendo a iniciar la restauración de la información por medios manuales con base a documentación física de soporte."


 Se procede a evaluar las partes que se citaron anteriormente.

 
Se realizaron procedimientos de Análisis Forense y / Recuperación de Datos, con el software que se enumera a continuación.


The Sleuth Kit y Autopsy Browser.
Kit de Herramienta de Análisis Forense basada en comandos Unix, para realizar seguimiento, análisis, detección y recuperación de archivos, particiones.


Forence Tool Kit (FTK).

Software de Análisis forense que funciona sobre plataforma Windows pero es ampliamente empleado para análisis y recuperación de información.


EnCase
Software de Análisis forense que funciona sobre plataforma Windows pero es ampliamente empleado para análisis y recuperación de información.


Back Track 4
Suite de Herramientas de seguridad y auditoria informática dotadas con herramientas forenses y anti forense.


Ejecutando todas las herramientas y realizando los procedimientos adecuados, todas las utilidades generaban informes similares al finalizar su labor.

A continuación se adicionan algunos ScreenShot de las utilidades en funcionamiento:
 
En la siguiente imagen encontramos archivos de configuración del sistema UNO en la carpeta /uno/uno85c/EMPRESA, que han sido borrados, y se utilizaron entre las fechas del 13 y 14 de Mayo de 2010.


En la siguiente Imagen encontramos los archivos de copia con fecha del 7 de Mayo de 2010 a las 16:08.

• EMPRESAlunes.tar
• EMPRESAmartes.tar
• EMPRESAmiercoles.tar
• EMPRESAjueves.tar

 A su vez la carpeta MEDIOS BOGOTA 2008/

En la siguiente imagen visualizamos archivos de datos .DAT con fecha de acceso y modificación 2010.05.13 y borrados en esta misma fecha.    

Aquí podemos visualizar los archivos cgpir o piratas que utilizan los funcionarios de "EMPRESA PRESTADORA DEL SERVICIO" en sus procesos de mantenimiento del sistema UNO y que fueron borrados en la fecha 2010.05.13.


Como podemos observar el archivo CGBATCH.DAT el cual fue accesado, modificado y borrado en fecha del 2010.05.14 
Nuevamente observamos el uso de los archivos especiales piratas en programas del cmuno en 2010.05.13


Observamos el uso del directorio CND/ y  trm/ para los procesos de mantenimiento del sistema UNO


Estos archivos que se muestran como borrados hacen parte de los procesos de mantenimiento del sistema UNO con fecha de acceso 2010.05.13


A continuación se adjuntan algunos Screenshot  del trabajo con FTK y EnCase, que nos permiten corroborar y validar la información tratada con The Sleuth Kit  y  Autopsy Browser.


Haciendo uso de ENCASE.


CONCLUSIONES.

  • Aunque no era parte de los objetivos establecidos de la labor contratada de Recuperación de las copias de Datos.
  • Se efectuaron unos pocos procedimientos de Análisis forense para determinar los eventos que se generaron en el incidente.
  • Se determina que el perfil del usuario "USUARIO", desde el cual se argumenta se efectuaron los procesos de mantenimiento de los funcionarios de "EMPRESA PRESTADORA DEL SERVICIO"  fue borrado, al borrar la carpeta del /home del usuario. Situación que seria importante aclarar o determinar por que se tomo esta decisión abrupta  de eliminación de rastros del sistema.
  • Continuando con lo connotado anteriormente, se hizo revisión del historial de comandos del "root", para revisar los comandos efectuados en el sistema con el usuario administrador "root", y corroborar la generación de las copias con el formato especificado como EMPRESA_diadelasemana_copia.tar y no se encontró comando correspondiente al proceso.
  • "No se encuentran indicios de la generación de archivos de copia( backup) identificados con la extensión .tar en las fechas del 10 al 14 de Mayo."
  • Se hace un análisis en la  Time Line generado por la herramienta Autopsy se identifica:
  • Nos permite saber que el sistema se inicia a las 4:44 AM y termina el día a las 18:30 pm
  • Se visualiza todos los procesos efectuados por los funcionarios de "EMPRESA PRESTADORA DEL SERVICIO" al realizar mantenimiento del sistema
  • el salto en la secuencia de los archivos
  • el sistema genera una carpeta CDN de manejo interno de la aplicación.
  • La realización de copias de seguridad .tar de fecha 3 al 7 de Mayo
  • "No se encuentran registro de creación de copias de seguridad .tar de los días 10 al 13 de Mayo."
  • Confrontando el Time Line de Autopsy contra el registro de transacciones del "root" del servidor se encuentran coincidencias en un 100% en lo concerniente a las conclusiones anotadas anteriormente 
RECOMENDACIONES.
1.    Implementar un sistema de respuesta a incidentes que permita tomar las acciones pertinentes y la actuación de un First Responder como actor inmediato de atención a la incidencia. 
2.    Implementar un sistema de procedimientos de copia con sus respectivas normas, documentación y elementos de elaboración de copias. Un sistema por generación de copias (días, semanas, meses, años) y permitir la automatización de estas tareas con shell script del sistema o herramientas libres como Bacula, Simple Backup Solution, Keep, afbackup, backupmanager o pagas como Arcserver de CA.
3.    Administración, revisión y monitoreo de log del sistema, que permite definir situaciones de alerta y advertencias en el sistema.
4.    Análisis y monitoreo de la plataforma de Red.
5.    Se recomienda realizar un proceso de Análisis de Vulnerabilidades a la Plataforma  Informática. Con la finalidad de determinar su estado actual y establecer procesos de aseguramiento (Hardening) que permita cerras las brechas de seguridad y disminuir los vectores de ataque.
Por eso:


SI NO HACES LO Q DEBES HACER Y CUMPLIR CON TUS DEBERES, ASUME TUS RESPONSABILIDADES CON ENTEREZA:


"NO LE MIENTAS A UN INFORMATICO FORENSE"


ESTA SITUACION LE COSTO EL TRABAJO AL ADMINISTRADOR DEL SISTEMA, QUIEN TERMINA ACEPTANDO SU NEGLIGENCIA.
 "QUE NO HABIA ELABORADO LAS COPIAS DE ESA FECHA"
DEBIDO A QUE LOS ARTEFACTOS ENCONTRADOS EN LA FORENSIA NOS MOSTRABAN LOS INDICIOS REALES DE SUS ACCIONES.
Y solo buscaba justificar su situación solicitando un tratamiento forense en recuperación de datos, del cual no esperaba que los resultados fueran su arma de Doble Filo.


RECUERDA NO BUSQUES CHIVOS ESPIATORIOS Y ASUME TU CULPA CON DIGNIDA Y ENTEREZA.
No le mientas a un Informático Forense,
Te puede costar muy caro!!!


Una lección de vida,


Happy Hacking!!   Bytes.............


Dino.