Search for in Google by Dino

Google Custom Search

martes, 29 de enero de 2013

r00tc0d3rs.org

Hola a todos,


Les presento la comunidad de:


Jovenes profesionales,  entusiastas de las tecnicas de Hacking y el Underground encaminados en una mision ferviente de Evangelizacion y concienciacion en tematicas de la (IN)Seguridad de la Informacion.

Lideradas por:

 Mr.Pack : Edward Osorio, estudiante de ing.sistemas, vive actualmente en la ciudad de Santiago de Cali, le gusta promover el uso de software libre, apasionado por todo lo que tenga que ver con un teclado y una pantalla, desarrollador en java y asp.net c# y aprendiendo python , con conocimientos empíricos en seguridad web & análisis e identificación de fallos.

Twitter: @_mrpack


c0lds0ft : Diego Ortiz, estudiante de ing.electrónica, vive actualmente en la ciudad de Bogotá, apasionado por el software Libre, se dedica mucho a la investigación sobre Linux, encontrar fallos y desarrollos. fue administrador LAN de ICBF y actualmente director de infraestructura de una empresa de desarrollo web, certificaciones  en CCNA - HK644s 3com – LPI – CEH- Microsoft Certified Technology Specialist – Microsoft Certified Hyper-V Manager.


Twitter: @c0lds0ft


n4pst3r : Jhon Serrato, actualmente vive en la ciudad de Bogotá, pentester apasionado por el conocimiento informático, desarrollador en python y perl, le gusta promover el uso del software libre, con conocimientos empíricos en seguridad web & análisis e identificación de fallos.


Twitter: @n4p573r


Lugar en donde encontraran cursos free de diferentes tematicas de la informatica, noticias, warning & advisores, tools y reportes de seguridad.

Así, q no esperes más puedes contactarlos y unirte a su comunidad q de seguro no perderas tu buena intencion y seguramente seras muy bien recibido dentro de este grupo de profesionales para compartir y expandir conocimiento. 

No olvides tener en cuenta su DISCLAIMER 

 Sitio Totalmente Dedicado a la Seguridad Informática.
El equipo de r00tc0d3rs no se hace responsable por el uso que se le pueda dar a la información o conocimiento  adquirido por medio de las publicaciones que se hagan en este Sitio web.

[ USE EL CONOCIMIENTO CON RESPONSABILIDAD Y EN VEZ DE DESTRUIR AYUDE A CONSTRUIR UN MUNDO MEJOR ]

Q buena iniciativa congratulations muchachos :D


Bytes


Dino


martes, 22 de enero de 2013

“una convención de hackers para hackers hecha por hackers” BugCON


Hola Amig@s,


Hoy quiero recomendarles este magno evento :


BugCON Security Conference (www.bugcon.org).
La primer edición de BugCON Security Conference se realizó en Mayo de 2008 integrando los elementos necesarios para ganar la confianza y el interés del público. Las siguientes ediciones en los años 2009 y 2010 han atraído a miles de asistentes, empresas e investigadores de México y el extranjero, quienes ven hoy por hoy a BugCON como la convención de “hackers” y Seguridad Informática más importante en México. 

El próximo año BugCON tiene planeada su quinta edición para los días 13, 14 y 15 de Febrero de 2013 en la Ciudad de México.

El record de asistencia se tuvo en la segunda edición organizada en el año 2009 en el cual asistieron 2800 asistentes. De acuerdo a la experiencia que hemos adquirido a lo largo de las diferentes ediciones, proyectamos una asistencia de un mínimo de 500 asistentes para la edición de 2013.

BugCON se enorgullece de tener el más estricto proceso de selección de conferencias, pues es principal para el comité organizador mantener el nivel técnico de la convención, sin sacrificarlo por compromisos comerciales o acuerdos institucionales, como otros eventos lo hacen. Actualmente BugCON cuenta con una lista de más de 80 ponentes que se han presentado en BugCON, entre los cuales destacamos la presencia de expertos con una trayectoria tan importante que se han presentado como ponentes magistrales. 

Al gunos de ellos son:

  • Sandino Araico Sánchez, CEO Sandino Networks (México)
  • Ivonne Valeria Muñoz Torres, autora del libro Delitos Cibernéticos en México, 10 años después (México)
  • Joseph McCray, CEO eLearningSecurity (Estados Unidos)
  • Pedro Joaquín H, Director de Seguridad Corporativa WebSec (México)
  • Eduardo Ramírez, estudiante de la UNAM (México)
  • Alejandro Hernández Flores, investigador de SybSecurity (México)
  • José María “El Chema” Alonso, CEO Informática64 (España)
  • Joaquín Rodríguez Varela, Coordinador del Laboratorio de Malware de ESET (Argentina)
  • Nahuel Grisolia, líder de proyectos de Bonsái Information Security (Argentina)
  • Matias Vara, líder del Proyecto Toro (Argentina)
  • William Metcalf, Director de QA de Suricata IDS (Estados Unidos)
  • Salvador Mandujano, Líder de Seguridad del Intel Security Center of Excellence (Estados Unidos).

 Esta es la invitacion de su Equipo Organizador:

"Año con año nos hemos visto envueltos en la aventura de reinventar un evento que es poco factible en México, y que sin embargo ha recibido el apoyo de mucha gente, que esa misma pasión que sentimos al organizarlo despierte en usted el interés suficiente para apoyar, en caso de poder hacerlo, o simplemente asistir a un espacio en donde tratamos de fomentar la investigación y el desarrollo de México, en un área que consideramos estratégica para el desarrollo nacional y una necesidad a fin de evitar correr los riesgos que el avance tecnológico conlleva."


Aqui podemos ubicar mas informacion de este año:


Speakers

Talleres

Calendario


Me siento honrado por extenderme su invitacion para participar de este maravilloso evento de los hermanos Mexicanos, y si Dios lo permite y se dan las cosas los estare acompañando, si no, de corazon, en caso q no se den las cosas, igual mis felicitaciones por ese esfuerzo tan grande en la tarea evangelizadora de la seguridad q se han propuesto y desde Internet seguire apoyandolos.


"LARGA VIDA A BugCON" 


Definitivamente no te lo puedes perder......................


Bytes


Dino

lunes, 31 de diciembre de 2012

Pen Test with OSSTMM for Security Zone 2012

Hola Amig@s,


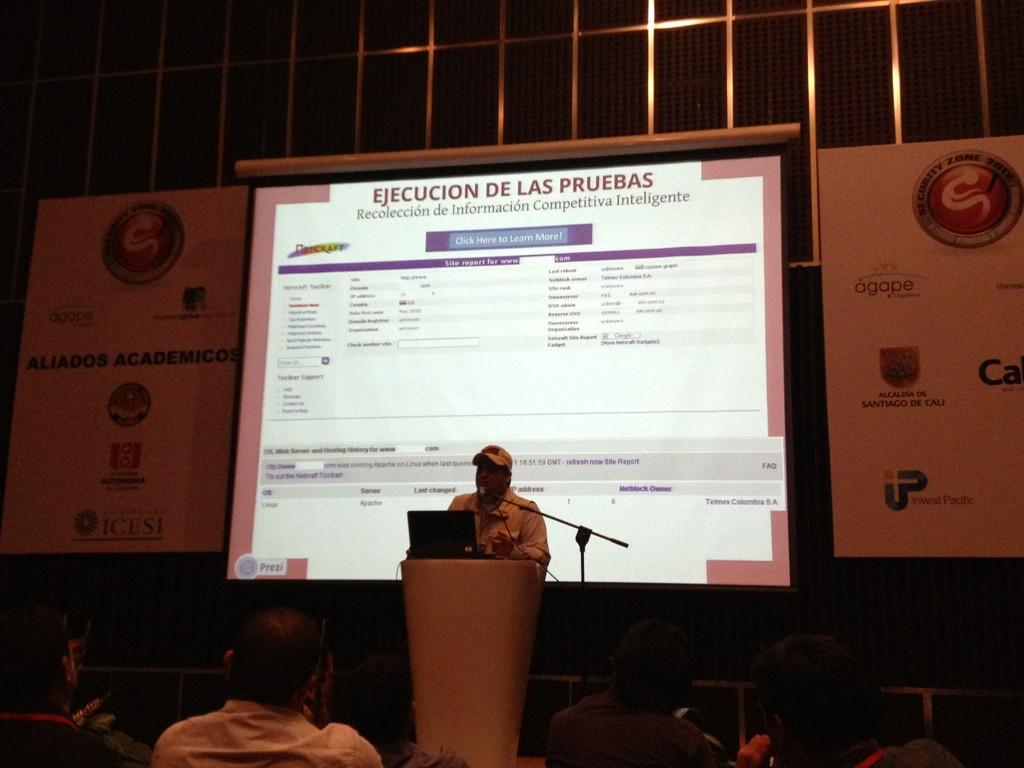
Les comparto la charla  con la cual participe en SECURITY ZONE 2012:


Aunque fue alternada con la charla de Ian Amit  definitivamente tuve muy buena audiencia a la cual quiero expresarles mis mas sinceros agradecimientos.

La presentacion:

Los videos de la charla:

John Jairo Hernandez (Col)-2012-12-06 1 from Jhon Jairo Hernandez - Dino on Vimeo.


John Jairo Hernandez (Col)-2012-12-06 2 from Jhon Jairo Hernandez - Dino on Vimeo.

Aunq no esta completa, puedes terminar de verla en la presentacion. Espero sea de su agrado, cualquier comentario o critica constructiva es Bienvenida.


Bytes,


Dino

PD: Un agradecimiento a mi buen amigo
@VictorViera_B  por facilitarme los videos :D


jueves, 29 de noviembre de 2012

NOS VEMOS EN "BarCampSE Cali‏"


Saludos,

Estan todos cordialmente invitados a:
 

El evento descentralizado mas grande de seguridad de la información se realizará en su tercera versión el próximo Sábado 1 de Diciembre de 2012.

El Barcamp Security Edition (BCSE) es un evento para discutir sobre temas relacionados con seguridad de la información, enmarcado en un espacio que apoya la innovación, el desarrollo de nuevas ideas y el análisis de problematicas nacionales, logrando la integración de la academia, la empresa privada y gobierno en un ambiente libre para compartir. 

Si deseas mas informacion en detalle en el siguiente link:

BarCamp Security Edition 2012


Para disfrutar de mi bella ciudad y participar de  BarCamp Security Edition 2012 V3


Cali (oficialmente, Santiago de Cali) es la capital del departamento de Valle del Cauca en Colombia y la tercera ciudad más poblada del país, después de Bogotá y Medellín. Como capital departamental, alberga las sedes de la Gobernación del Valle del Cauca, la Asamblea Departamental, el Tribunal Departamental, la Fiscalía General, Instituciones y Organismos del Estado, también es la sede de empresas oficiales como la municipal EMCALI.

Santiago de Cali fue fundada en 1536 y aunque es una de las ciudades más antiguas de América, solamente hasta la década de 1930 se aceleró su desarrollo hasta convertirse en uno de los principales centros económicos e industriales del país y el principal centro urbano, cultural, económico, industrial y agrario del suroccidente colombiano.

Cali - Sitio

Fecha: 01 de Diciembre del 2012 
Hora: 9 AM - 4:00 PM
Lugar: Sótano 2 - Salón de Diseño Conceptual 
Cupos: 100                                                                               


Cali - Calle 25 No. 115-85 Via Cali - Jamundi


Para tu registro puedes seguir el link:  Cali - Registro de Participantes

Mi desconferencia sera sobre esta charla:

Cuidado con lo q CIFRAS !!!! (Beware much of your encryption on your system)

 Asi que SI, 


Bytes


Dino

miércoles, 28 de noviembre de 2012

"ESTAS LOCO SI TE LO PIERDES " TE ESPERO EN SECURITY ZONE 2012


Hola amig@s,


Si como lo leen:

"ESTAS LOCO SI TE LO PIERDES"  


Te pierdes la oportunidad de:


  1. Conocer a expertos Internacionales, ponentes en las grandes CON (como Black Hat, ToorCon, ShmooCon, Security Zone, DEFCON), realizando trasferencia de conocimiento directa de sus investigaciones y contribucciones a la tecnologia y el conocimiento humano.
  2. Conocer expertos Nacionales de talla Internacional ofreciendonos su cotribuccion en investigacion y desarrollo tecnologico, brindandonos el estado del arte de la seguridad informatica en Colombia.
  3. Tener la oportunidad de realizar Networking Social, branding merchandising, branding personal.
  4. Asistir y aprender de verdaderos expertos Nacionales / Internacionales con las mejores practicas y standares internacionales, sumando su expertis y curva de aprendizaje en el crecimiento de la tecnologia.
  5. Presentación especial del film "Reboot" durante Security Zone 2012. Unico lugar en Colombia donde pueden ver esta película. No se la pierdan!
  6. Conversar con estos expertos directamente, hacer preguntas, y aprender como proteger sus empresas de ataques y amenazas cibernéticas.
  7. Concer de la maravillosa y hermosa Ciudad de Santiago Cali conocida como la "SUCURSAL DEL CIELO",  podemos compartir  y disfrutar de la hospitalidad de su gente, clima, alegría, comida, salsa, chontaduro, pandebono y la belleza de la mujer caleña.

Probando la Gastronomia Valluna :D

Los Hackers tambien tienen Vida yBailan  xD

Los Van Van de Cuba (algunas de las Orquestas en Diciembre)

Este evento es:
  
El evento de mayor relevancia en America Latina retorna para su segunda instancia trayendo a los mejores expertos de seguridad informática de todo al mundo, académicos, y empresas lideres en tecnología para presentar lo ultimo en descubrimientos y soluciones en seguridad de la información, en la hermosa ciudad de Cali, Colombia. 

Security Zone 2012 presentará información acerca de los temas más críticos e importantes para la comunidad de seguridad de la información. Asistentes tendrán la oportunidad de conversar con estos expertos directamente, hacer preguntas, y aprender como mejor proteger sus empresas de ataques y amenazas cibernéticas. 

En Security Zone 2012, se hablará de los avances en seguridad informática, nuevas metodologías utilizadas por los "crackers", tendencias de ataques y otros temas que afectan al sector financiero, salud, militar, educación y telecomunicaciones.

AUN TIENES LA OPORTUNIDAD DE ASISTIR A LOS TALLERES Y CHARLAS  CON ESTOS EXPERTOS A PRECIOS BASTANTE MODICOS, APROVECHALOS.........


  • Matias Katz - Web Application Hacking and Server Takeover
  • Jaime Andres Restrepo - WIFI Security Workshop
  • Daniel Rodriguez y Giovanni Cruz Forero - VoIP And Unified Communications Security -The little hidden secrets
  • Alfonso Deluque - Tactical Malware Analysis
  • Joe McCray - Ciberguerra: Emulando Advanced Persistent Threat en Pruebas de Penetracion
  • Fernando Quintero - Network Forensics for Security Professionals
  • Carlos Perez - Introducción de PowerShell para Profesionales de Seguridad
  • Marc "Van Hauser" Heuse - Pentesting IPv6
  • Dave Kennedy - Secretos del SOCIAL-ENGINEER TOOLKIT (SET)

Más Información:


Por ultimo les comento que estare participando con esta charla :D


John Jairo Hernandez (Col) - @d7n0: Pen Test with OSSTMM

Presentación de una charla amena, dinámica y participativa en donde se explican conceptos y la importancia de cada una de las fases de una Auditoria de Seguridad (PenTest).

Presentar evidencias de proyectos reales ejecutados en empresas del sector público y privado resultado de diversos procesos de Análisis de Seguridad (PenTest) adaptando la metodología OSSTMM (Manual de la Metodología Abierta de Testeo de Seguridad. ISECOM – Instituto para la Seguridad y las Metodologías Abiertas) del ISECOM, en especial la Sección C "Seguridad en las Tecnologías de Internet".
Se presentaran los siguientes puntos:
  • Establecer la Importancia de la Planeación y la definición de Objetivos claros en un PenTest
  • Crear conciencia que Auditoria de Seguridad no son solo la aplicabilidad de herramientas de software.
  • Dar a conocer una metodología practica para la ejecución de Auditorias de Seguridad.
  • Contribuir en la evangelización y sensibilización de la seguridad de la información
  • Demostrar con casos reales de éxito de Investigación, la aplicación de métodos científicos.
Y colaborandole a mi amigo  @nonroot  (Fernando Quintero)


En su taller: Network Forensics for Security Professionals

Asi que,
NO TE LO PIERDAS !!!!!!
Te esperamos............

Bytes,


Dino

domingo, 18 de noviembre de 2012

Espacio radial COSEIN en donde hablaremos de motores de Base de Datos y Test de Penetración


 Saludos amig@s,

Los invito al programa radial agendado para el dia Lunes 19 Noviembre de 2012 a las 22 horas de Colombia (10:00 pm) por los buenos amigos de COSEIN (Comunidad de Seguridad Informatica), me invitaron a participar con el tema de Test de Penetracion al igual se tratara el tema de Bases de Datos con el Ingeniero Mike Martos.

Les dejo la Cita de COSEIN Radio en el sitio Web de Antonio Galvez

Tercera Edición, transmitido el 19 de Noviembre del 2012 a las 9:30 PM

Sean todos bienvenid@s a esta su cita con la seguridad. Esto es Cosein Radio, en su 3ra edicion. No sin antes darle las gracias a ustedes por acompañarnos todos los lunes a partir de las 9:30 de la noche junto a mi amigo Carlos Colorado y el grupo COSEIN, ésta vez los temas y los invitados fueron los siguientes:
Tema Motores de Base de Datos Test de Penetración
Nombre Mike Martos Jhon Jairo Hernández
URL http://www.facebook.com/groups/cosein http://world-of-dino.blogspot.com
Twitter @d7n0
Para escuchar la grabación del programa, lo puedes hacer desde la lista de reproducción.
Espero sus comentarios, sugerencias, críticas, todo lo que pueda ayudarnos a mejorar el programa y los esperamos los lunes a las 9:30 PM (-05:00 GTM)
El link del grupo en Facebook:
Foro https://www.facebook.com/groups/cosein/
Página https://www.facebook.com/coseingroup

Mi participacion es EDICION #03-02  solo da un Click  :¬D

Note lo pierdas,


Bytes


Dino

domingo, 7 de octubre de 2012

Videos Negligencia vs Desconocimiento

Saludos amig@s,


Me di a la tarea de distribuir el video de Negligencia vs Desconocimiento y subirlo a un formato accesible para el Blog  para los q deseen invertir un poco de su tiempo en esta presentacion q hice en Campus Party CParty 2010 

Asi q si lo deseas puedes analizarlos e igual q su presentacion.


negligencia vs desconnocimiento.mod from Jhon Jairo Hernandez - Dino on Vimeo.

negligencia vs desconnocimiento.mod from Jhon Jairo Hernandez - Dino on Vimeo.

negligencia vs desconnocimiento.mod from Jhon Jairo Hernandez - Dino on Vimeo.

negligencia vs desconnocimiento.mod from Jhon Jairo Hernandez - Dino on Vimeo.


negligencia vs desconnocimiento.mod from Jhon Jairo Hernandez - Dino on Vimeo.

negligencia vs desconnocimiento.mod from Jhon Jairo Hernandez - Dino on Vimeo.

negligencia vs desconnocimiento.mod from Jhon Jairo Hernandez - Dino on Vimeo.


Just enjoy it


Bytes


Dino
PD: Agradecimientos a mis amigos:

Rodrigo Urrea por el Video              @Rodrigourrea
David por ajustar la presentacion     @4v4t4r
Alberto por la Invitacion a CP2010 @bertico413

martes, 2 de octubre de 2012

CADENA DE CUSTODIA (Resolución 0-6394 2004 Artículos 254 y 265 CPP)

Saludos amig@s,


El día de hoy quiero compartir con ustedes una de las disposiciones legales e importantes q debemos tener en cuenta en toda investigación de computación forense, pero desafortunadamente por desconocimiento o falta de prevencion violamos el debido proceso, al no realizar los procedimientos judiciales que nos permita demostrar la autenticidad de los elementos materiales probatorios y evidencia física, la cadena de custodia.

No voy a mostrar nada fuera de lo normal, solo lo referente a nuestra imperiosa Ley Colombiana, para este caso citar  la:

RESOLUCION 0-6394 DE 2004 
(diciembre 22) 
por medio de la cual se adopta el manual de procedimientos del Sistema de Cadena de Custodia para el Sistema Penal Acusatorio.
 

http://forodelderecho.blogcindario.com

A lo By Dino: 

http://diemendoza.blogspot.com

Compartiendoles parte del material de contenido tematico en la Electiva de Informatica Forense en la UAO 

Si te gusto solo deja tu comentario, si me equivoque tambien pero de buena forma no te conviene pelear conmigo (eso dicen los q me conocen!!!! )      xDDDD


Enjoy reading......


Bytes


Dino.


sábado, 22 de septiembre de 2012

Ondeando la Porosidad de las Plataformas Tecnologicas GOB / EDU /CO "Sin Intrusion"

Saludos Ami@s,


En una bonita tarde de Sol radiante y el murmullo de la brisa golpeando en la ventana de mi habitacion, el ruido ensordecedor de mi hijo jugando  en su Consola (Operacion 7) ..........................

Disfrutando de un apacible descanso en mis aposentos con el control de mi TV-Cable a un lado y sosteniendo la Table entre las adormecidas y ondeante movimientos de las manos, se despabilan mis pupilas despertandome del entresueño de las letras del Twitter y mis pensamientos.


Para dar cabida a la lectura de la nota que deja nuestro buen amigo y profesional de la SeguInfo Col expresando su eceptisismo, profunda duda que refleja el estado actual de nuestros sitios GuE GOB / EDU/ CO sus planteamientos, acciones y preparacion en la Defensa de nuestros Gobernantes y sus Fuerzas Especiales Ciberneticas del articulo extraido de EL TIEMPO

Mindefensa blinda al país contra la ciberguerra


No obstante, llegan a mi recuerdos de mi ajetreada madrugada de consumo de Opio Electronico


En la inmersion de ese ciberespacio para preparar unas clases de seguridad informatica, realizando la ardua, dispendiosa, tediosa y gratificante tarea de la "Recolecion de Informacion Competitiva Inteligente" o conocida tambien como el Footprinting / Fingerprint, haciendo uso de diversas herramientas de las cuales para estas letras voy  a hacer solo referencia al Hacking Google.  


Como si el periodico EL TIEMPO hubiese dado respuesta a mis pesares expresados en mi Twitter @d7n0 en esa madrugada sobre el estado actual de los diversos Portales / Vortales/ Sitios Web de las entidades Estatales / Gubernamentales / Educativos q como resultado de una expresion no muy avanzada de los terminos y mecanismos de los motores o arañas de busqueda de Google, dejaban al descubierto la patetica y lamentable realidad de la inversion y situacion de  Seguridad Web de muchos de los sitios que por su Good Will, Know How, e Importancia cumplen un papel importante y critico en el Desarrollo, Evolucion, Crecimiento, Factor diferenciador no solo Comparativo y Productivo de un Pais.

Asi, con un desconcierto emiti estos twitter no se si como reflejo a la tristeza de esta cruel realidad o al impulso q me motiva a advertir  a sus responsables que no toman conciencia, no interiorizan por Negligencia o Desconocimiento para q tomaran cartas en el asunto.


De q trata esto, como me gusta a mi con plastilina, esta vez con hechos :D

Informacion q esta clasificada como CONFIDENCIAL, pero...........


Veamos unos casos especificos el resto se los dejo de tarea.


Ok, cada quien puede analizar lo critico y sensible q pueda ser la informacion.

Pero continuemos.........................


Quieren Más:


Sigamos pues xD


Ahhhh lo q les gusta es q YO trabaje y les muestre evidencias xD


Despues de varios reportes Esta ya la corrigieron despues de reportarla pero desafortunadamente aun  :(  


Ufff me canse :/ 


Mejor dicho,  cuanto crees que podria lograr realizando las consultas acertadas?????

Crees q he hecho algo de un Sup3r H4x0r 3l173 como los villeros q se juakearon @Dragonjar??? xDDDD

Tenia q qdar inmemorable en mi Blog de alguna forma esto solo fue excusa xDDDDDD
Nahhhh..............

Te impresiona, lo critico y sensible de la informacion en manos de tu Estado????


Como les dije si esto lo puede hacer cualquiera simplemente haciendo uso de las consultas adecuadas, de hecho apartir de una simple consulta "Como hackear con Google"


Q HARA UN SUPER H4X0R 3L173,  q realmente con conocimiento avanzado y aplicando no solo diversas tecnicas, practicas metodologicas y know Underground????

Q DIOS ME LIBRE DE LOS JUAKERS!!!!   :D

Quien responde por mi informacion???


Crees q he cometido un Delito???


NAHHHH......... SOLO HE CONSULTADO INFORMACION QUE HAY DISPONIBLE PARA BIEN O MAL EN EL CACHE DE LOS SERVIDORES DE GOOGLE !!!! O CREES Q EL MIRAR ES UN DELITO????

Haciendo lo Imposible para salvar este Articulo y dejes un comentario xDDDD

Pero.........

Mucho cuidado con lo q planees hacer apartir de la informacion q recopiles............ 
Como siempre he dicho si haces las cosas mal "Toallita, Vaselina, Valor y a Disfrutarlo" por q te van a penalizar!!!! 

Por q este no ha salido aun y te esta esperando para q le laves la cosa y la ropa...... xD

Con la Ley:


Esperemos q esto no sea mas cortina de humo, aumento de popularidad, estrategias de marketing politico, o como cosa rara proyectos q engorden los bolsillos de los corruptos delincuentes de cuello blanco, que se haga una realidad y se convierta en un esquema de seguridad cibernetico de reconcimiento Internacional como referente mundial, a ver si por fin se le ve la cara a los Organismos de Defensa que supuestamente nacieron apartir del CONPES


Y TU Q PIENSAS????


Enjoy Reading............


Bytes


Dino